अजीत सिन्हा की रिपोर्ट
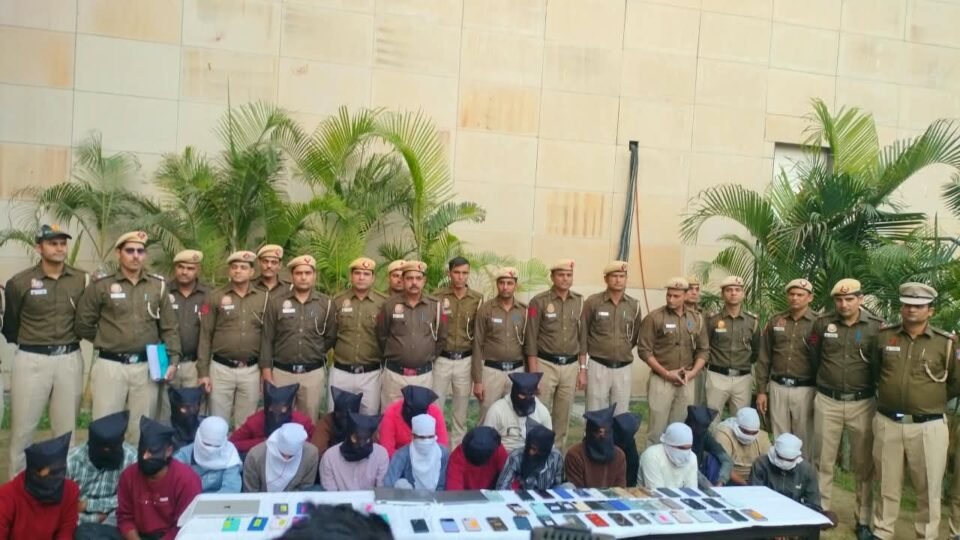
नई दिल्ली: जामताड़ा (झारखंड),जो साइबर क्राइम का हॉटस्पॉट है,और उससे सटे राज्यों से 22 बड़े साइबर क्राइम ठगों के सिंडिकेट, पैनल और APK फाइल डेवलपर्स को गिरफ्तार किया गया। 64 पुलिस कर्मियों वाली सात पुलिस टीमों के साथ 5 दिन के ऑपरेशन में 17 जगहों,यानी बिराजपुर, करमाटार, मारगोमुंडा, सरवान, नारायणपुर, सारठ, मुर्ली पहाड़ी, धुमरिया, पार्टोल, गिरिडीह,पाथरोल, नौआडी,नगदारी, फतेहपुर,चकाई, जमुई और नालंदा, आसनसोल, कोलकाता और गोरखपुर में छापेमारी की गई।इन सिंडिकेटों द्वारा किया गया कुल धोखाधड़ी 20 करोड़ से ज्यादा है, जिसमें देशभर में 22,139 पीड़ितों को निशाना बनाया गया। कुल 2080 NCRP शिकायतें गिरफ्तार व्यक्तियों से सीधे जुड़ी हुई हैं।

APK फाइलों से संबंधित 1300 से ज्यादा NCRP शिकायतों की जांच की गई, 32 दुर्भावनापूर्ण APK फाइलों की फोरेंसिक जांच की गई और इस modus opera ndi से जुड़े 56 टेलीग्राम प्रोफाइलों की जांच की गई। APK पैनल फाइलों का इस्तेमाल करने वाले 63 अपराधी मोबाइल फोन, 2 लैपटॉप, 2 मैकबुक और 1 टैब अपराधियों से बरामद किए गए।अभियान का प्रभाव – दिल्ली में इस अभियान के बाद पिछले 10 दिनों के दौरान APK फाइल धोखाधड़ी से जुड़ी शिकायतों में 50% से ज्यादा की कमी आई है (2 से 10 नवंबर के बीच NCRP में APK धोखाधड़ी से जुड़ी शिकायतें- 1406 और 11 से 17 नवंबर के बीच APK धोखाधड़ी- 724) आरोपित व्यक्तियों ने सोशल मीडिया प्लेटफॉर्म और मैसेजिंग एप्लिकेशन का इस्तेमाल करके पीड़ितों को फंसाया, उनकी व्यक्तिगत और बैंकिंग जानकारी हासिल की और साइबर धोखाधड़ी की।
पिछले तीन महीनों में, एनसीआरपी डेटा के विश्लेषण के दौरान दुर्भावनापूर्ण एपीके फाइलों के जरिए बैंक खाते पर कब्जा और साइबर धोखाधड़ी से जुड़ी 1,000 से अधिक शिकायतें पहचानी गईं। धोखेबाजों ने मुख्य रूप से वरिष्ठ नागरिकों को निशाना बनाया, बैंक अधिकारियों का रूप धरकर और लाइफ सर्टिफिकेट सत्यापन, केवाईसी अपडेट, क्रेडिट कार्ड जारी करने, बीएसईएस और आईजीएल कनेक्शन तथा क्रेडिट सीमा बढ़ाने आदि में मदद की पेशकश करके।पीड़ितों से बातचीत के दौरान यह सामने आया कि आरोपितों ने उनसे व्हाट्सएप के जरिए संपर्क किया और बैंकिंग से जुड़ी सत्यापन या अपडेट की प्रक्रियाएं पूरी करने के बहाने उन्हें दुर्भावनापूर्ण APK फाइलें डाउन लोड करने के लिए प्रेरित किया। एक बार इंस्टॉल होने के बाद, इन एप्लिकेशनों ने नकली बैंकिंग फॉर्म दिखाए और व्यक्तिगत जानकारी, बैंकिंग क्रेडेंशियल, SMS, OTP, कॉल और गैलरी की सामग्री सहित संवेदनशील जानकारी तक पहुंच मांगी। पीड़ितों द्वारा दी गई अनुमतियों का दुरुपयोग करके, ठगों ने उनके मोबाइल डिवाइस और गोपनीय वित्तीय जानकारी तक अनधिकृत पहुंच हासिल कर ली, जिससे वे बैंक खातों पर कब्जा कर सके, धोखाधड़ी वाले लेनदेन कर सके, धन निकाल सके और पीड़ितों की जानकारी के बिना उपलब्ध क्रेडिट कार्ड लिमिट का उपयोग कर सके।
जामताड़ा (झारखंड) और उससे सटे राज्यों में अंतर-राज्यीय ऑपरेशन, 22 साइबर ठगों को दिल्ली पुलिस ने किया गिरफ्तार।